本周,一年一度的國家網絡安全周正式拉開帷幕。每年此時,行業討論的焦點往往集中在邊界防火墻、終端殺毒、云端防護等“外防”能力上。然而,對于眾多企業運維人員而言,真正令人頭疼的難題往往發生在邊界之內:內網終端接入之后,如何做到“看得見、管得住、追得到”?
無線網絡具有開放性和移動性,上網行為難以做到對內網有線無線終端的管控,用戶內網互訪可能導致風險橫向擴散;傳統網絡設備與安全設備相互割裂,東西向流量不可視,內網安全管控難,安全被動適應組網,雙方無法有效協同。面對這一行業共性痛點,信銳技術給出的答案十分直接:把安全能力深度融入無線和交換機產品本身,覆蓋終端入網前、入網中、入網后的全生命周期,構建“安全、智能、極致體驗”的未來網絡。
一、入網前:誰在敲門?
(1)無線 | 多角色認證準入
無線使用全過程潛藏風險。入網前的第一道門,不是把門關死,而是讓合法的人和物拿到鑰匙。
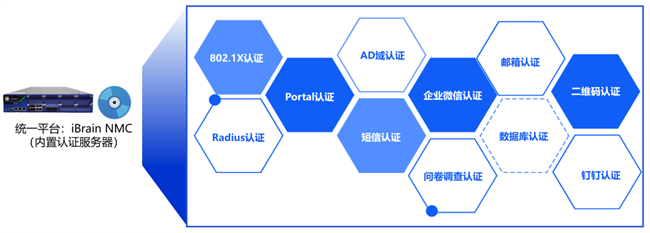
iBrain NMC智能網絡管理中心與NAC系列網絡控制器內置認證服務器,對人對物準入方式全,確保合法“人”“物”安全接入。內部員工可通過RADIUS、LDAP、Oracle、MySQL、MsSQL、本地數據庫、企業微信、釘釘等認證;外部訪客可通過郵箱、短信、二維碼、臨時賬號認證;啞終端類設備可以采用智能PSK等智能認證。認證方式多達30余種,準入場景更貼合業務需求。
(2)交換機 | 有線認證與終端管控
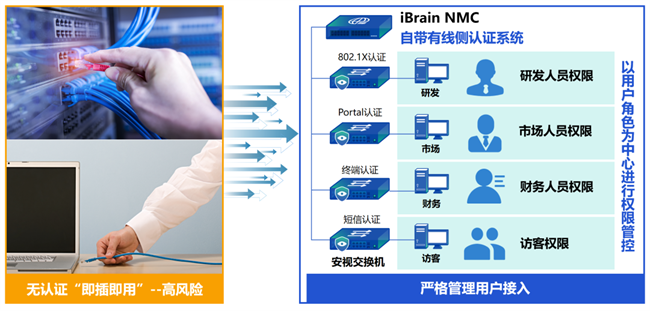
無認證“即插即用”意味著高風險。信銳交換機結合網絡控制器可實現802.1X認證、Portal認證、終端認證、短信認證,以用戶角色為中心進行權限管理——研發人員、市場人員、財務人員、訪客,各自對應不同權限。
同時,交換機可做到終端識別與自定義、終端綁定(根據IP地址/位置/類型)、終端狀態記錄,以及防終端被篡改。一旦終端異常,可告警并堵塞端口,全面管控內網終端。
二、入網中:進來之后,能去哪?
(1)東西向流量安全:無線與交換機協同阻隔
入網中不是“允許上網”,而是“只允許去該去的地方”。
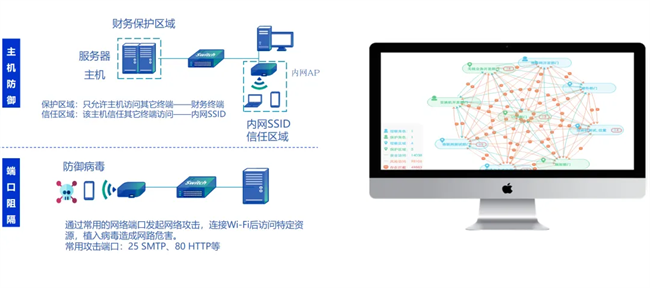
信銳把東西向流量安全能力同時做進無線和交換機:無線側通過 WFSE 流量安全引擎記錄內網流量訪問路徑、識別異常終端訪問行為、呈現全網異常訪問趨勢、阻斷風險終端訪問動作。
交換機側通過安視交換機設置域間流量隔離,保護區域/角色不允許其他區域/角色訪問并可設白名單,觀察區域/角色默認允許訪問并可設黑名單,同時可關閉不必要或風險端口。常用攻擊端口如 25 SMTP、80 HTTP 等均在阻隔范圍內。
(2)安全聯動:從檢測到處置的閉環
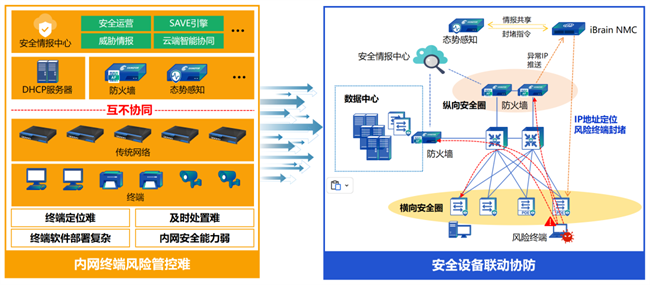
傳統網絡與安全設備互不協同,導致終端定位難、及時處置難、終端軟件部署復雜、內網安全能力弱。
信銳安視交換機可與深信服防火墻、態勢感知等安全設備聯動,有線與無線均支持:一旦發現異常 IP,防火墻將該異常 IP 同步到控制器上,控制器則對該異常IP 進行精準的終端定位和全網封堵,避免風險在內網進一步擴散。
三、入網后:走了也要留痕
安全事件發生后,找得到人、定得了位、追得了源,才是閉環。
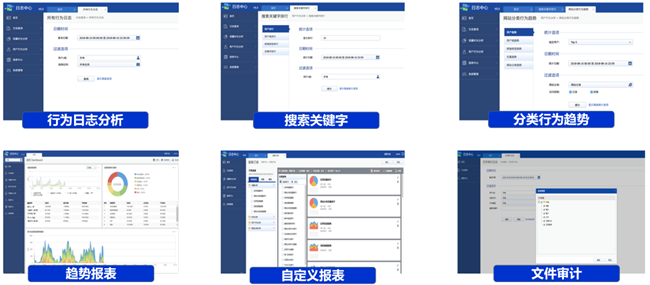
用戶認證日志會記錄終端的接入時間、用戶名、接入位置、終端類型。系統提供上網行為合規/違規行為管理能力,讓異常行為可定位、可溯源。
網絡安全周,行業在關注邊界防護的同時,更應重視邊界之內那道“看不見的防線”。信銳技術始終堅持以用戶為中心的產品創新理念,從無線到交換機,從入網前到入網中、入網后,將安全能力深度融入網絡聯接本身,讓內網終端管控真正實現“看得見、管得住、追得到”。
安全不止于邊界,更在于每一處聯接。
讓聯接更安全、更簡單、更有價值。
免責聲明:市場有風險,選擇需謹慎!此文僅供參考,不作買賣依據。